Getrennte Gäste
VMs und LXC-Dienste können unabhängig betrieben und gewartet werden.
Ein eigener Heimserver dient als Lern- und Betriebsumgebung für virtuelle Maschinen, Linux-Container und mehrere selbst gehostete Dienste.
Flagship · Eigenprojekt · laufender Betrieb

Illustratives Titelbild zum Thema Proxmox-Homelab und getrennte virtuelle Dienste. Fachliche Abläufe und Nachweisgrenzen stehen als lesbarer HTML-Text in dieser Fallstudie; das Bild ist kein Screenshot.
Vom Architekturentwurf bis zur Fehlersuche: die folgenden Links führen direkt zu dokumentierten Arbeitsschritten im Projekt.
Nachweisart: eigene, öffentlich gekürzte Projektdokumentation. Interne Hostnamen, IP-Adressen und Zugangsdaten bleiben privat.
Anhand der dokumentierten Komponenten lässt sich die Systemtrennung unabhängig von einer grafischen Proxmox-Vorschau nachvollziehen.
Originalnachweis noch benötigt: Originalaufnahme der eigenen Proxmox-Gästeliste und eine freigegebene Ressourcenübersicht sind derzeit nicht Bestandteil dieses Pakets.
Vorhanden: Öffentliche Projektbeschreibung mit Ausgangssituation, Vorgehen, technischen Zusammenhängen und Grenzen. Illustrationen sind ausdrücklich keine Originalnachweise.
Fehlender Originalbeleg: Original: anonymisierte Proxmox-Gästeübersicht, Ressourcenauszug und ein eigener Diagnosefall.
Keine Originaldatei oder Systemaufnahme wird behauptet, die im ausgelieferten Paket nicht enthalten ist. Originale nur nach Freigabe, Datenprüfung und Anonymisierung ergänzen.
Für den schnellen Scan: Einordnung, Kernaufgabe, Architektur und nachweisbares Ergebnis. Die vollständige Dokumentation folgt direkt darunter.
Das Homelab ist die zentrale Umgebung für meine praktischen Arbeiten an Servern und Netzwerken. Auf einem eigenen Rechner läuft Proxmox VE als Virtualisierungsplattform. Darauf werden einzelne Dienste getrennt in Linux-Containern oder virtuellen Maschinen betrieben. Dadurch kann ich Systeme unabhängig voneinander warten, testen und bei Fehlern gezielt untersuchen.
Für praktische Erfahrungen mit Linux, Webservern, Netzwerken und selbst gehosteten Diensten reichte ein einzelnes Desktop-System nicht aus. Mehrere Anwendungen auf einem Betriebssystem hätten Abhängigkeiten vermischt und Änderungen schwer nachvollziehbar gemacht.
Ziel war eine flexible Umgebung, in der Dienste getrennt laufen, Ressourcen bewusst zugewiesen werden und Änderungen ohne Auswirkungen auf das gesamte System getestet werden können. Gleichzeitig sollte der Server im Heimnetz zuverlässig erreichbar und mit vertretbarem Aufwand wartbar sein.
Vor der Installation wurden Rollen getrennt: Hypervisor, Reverse Proxy, Cloud-Dienst, Netzwerkspeicher und Testsysteme. Für jeden Gast wurden CPU, Arbeitsspeicher, Speicherplatz und Netzwerkanbindung passend zum tatsächlichen Bedarf geplant. Externe Erreichbarkeit wurde ausschließlich über den Reverse Proxy vorgesehen.
Als Basis dient mein 2024 selbst aufgebauter Homeserver mit Intel Core i3-12100F, Gigabyte B760M DS3H DDR4 und aktuell 32 GB DDR4-Arbeitsspeicher. Das Baujahr und die aktuelle RAM-Kapazität sind persönlich bestätigt; die bestellten CPU- und Mainboardmodelle sind auf der Bestellübersicht vom 17. Mai 2024 erkennbar. Proxmox VE stellt die Virtualisierung bereit. Zum Einsatz kommen Debian- und Ubuntu-basierte Systeme, Linux-Container, virtuelle Maschinen sowie lokale Netzwerkfreigaben.
Nach der Proxmox-Installation wurden Netzwerkbrücke, Speicher und Gastvorlagen eingerichtet. Dienste wurden schrittweise angelegt und erst intern getestet. Danach folgten Reverse Proxy, DNS, Zertifikate und die Einbindung in das Heimnetz. Änderungen wurden einzeln durchgeführt, damit Ursachen bei Problemen erkennbar bleiben.
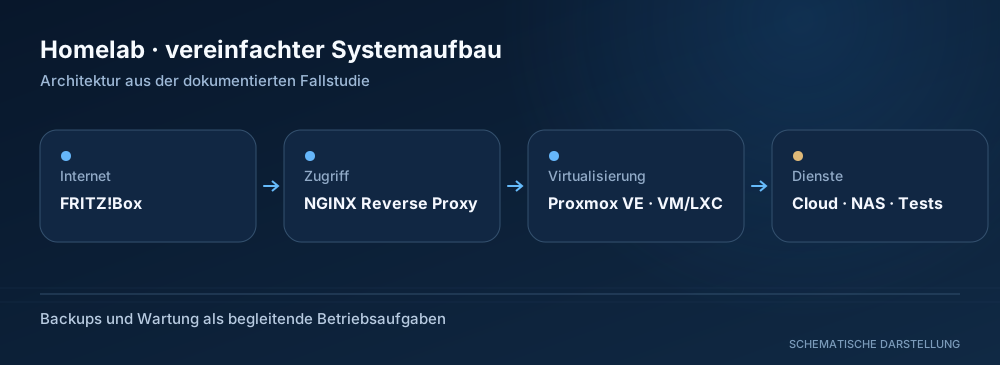
Der Internetzugriff endet an der FRITZ!Box. Freigegebene Webanfragen werden an einen eigenen NGINX-Reverse-Proxy-Container weitergeleitet. Dieser verteilt Anfragen anhand des Hostnamens an interne Dienste. NAS-Freigaben bleiben auf das lokale Netzwerk beschränkt.
Separater Betriebspfad: NAS-Freigaben, Backup-Ziele und interne Verwaltungszugriffe gehören nicht zur öffentlichen Reverse-Proxy-Kette.
Anwendungen verstehen, statt Admin-Oberflächen vorzutäuschen.
Dieses Modell fasst reale Diensttypen zusammen. Es zeigt keine vollständige physische Topologie, keine Live-Verbindungen und keine internen Zugangswege. Öffne eine Station, um die Aufgabe dahinter zu verstehen.
Wähle einen Knoten. Das Diagramm beschreibt Rollen und Zusammenhänge, keine physischen Ports, Live-Verbindungen oder Verwaltungszugänge.
Einzelne Clients und Dienste können andere Zugangswege oder Resolver verwenden. Diese Ansicht behauptet ausdrücklich nicht, dass jede Verbindung über alle gezeigten Komponenten verläuft.
Logische Architektur, keine Darstellung von VLANs, IP-Adressen, Ports oder freigegebenen Zugängen. Die Auswahl öffnet die vorhandenen Informationspanels.
Schematische Dienstbeziehungen, keine vollständige Verkabelung oder garantierte Kommunikationswege. Die interaktive Komponentenliste darunter ist die barrierearme mobile Alternative.
Die FRITZ!Box verbindet das Heimnetz mit dem Internet und stellt lokale Routerfunktionen bereit. Nicht alle internen Dienste sind öffentlich erreichbar.
Auch ohne JavaScript sind alle Grundlagen unten als aufklappbare Erklärungen verfügbar.
Die FRITZ!Box verbindet das Heimnetz mit dem Internet. Öffentliche Zugriffe hängen von bewusst eingerichteten Freigaben ab; nicht jeder interne Dienst ist aus dem Internet erreichbar.
Geräte, Server und berechtigte Clients kommunizieren im Heimnetz. LAN-Verbindungen und Netzwerkdienste sind die Grundlage der weiteren Dienste.
Der Hypervisor betreibt getrennte virtuelle Maschinen (VM) und Linux-Container (LXC). Diese logische Trennung erleichtert Tests, Wartung und Fehleranalyse.
VMs besitzen einen eigenen Kernel und eignen sich beispielsweise für Linux- oder Windows-Testsysteme. Eine VM braucht zugewiesene CPU-, RAM- und Speicherressourcen.
Linux-Container teilen den Host-Kernel und betreiben unter anderem Nextcloud, AdGuard Home und andere getrennte Anwendungen. Ein Container ist keine vollständige virtuelle Hardware.
Nextcloud stellt persönliche Cloud-Funktionen bereit; AdGuard Home beantwortet bzw. filtert DNS-Anfragen; Home Assistant dient der Hausautomatisierung. Das sind unterschiedliche Aufgaben, keine zwingende lineare Zugriffskette.
Ein Reverse Proxy vermittelt dafür konfigurierte Webzugriffe. Backups werden unabhängig geplant; VPN-/Tailscale-Zugänge sind separate, abgesicherte Fernzugriffswege. Hier wird kein öffentlicher Verwaltungszugang angeboten.
Vereinfachter Ablauf, kein Paketmitschnitt und kein Nachweis, dass jedes Gerät im Heimnetz denselben Resolver verwendet.
Zu den praktischen Problemen gehörten nicht erreichbare Container-Konsolen, fehlerhafte Paketquellen, doppelte Proxmox-Repositories, Zertifikatsprobleme und Dienste, die intern funktionierten, aber extern nicht erreichbar waren.
Die Fehlersuche erfolgt von unten nach oben: Läuft der Gast? Ist die Netzwerkkarte aktiv? Stimmt die IP-Adresse? Ist der Dienst lokal erreichbar? Lauscht der richtige Port? Funktioniert der Reverse Proxy? Erst danach werden DNS und externe Erreichbarkeit geprüft. Logs und Konfigurationsdateien werden mit dem zuletzt veränderten Zustand verglichen.
Fehlerhafte oder doppelte Paketquellen wurden bereinigt, interne Ports eindeutig dokumentiert und Reverse-Proxy-Regeln mit korrekten Weiterleitungsheadern aufgebaut. Für Wartungsarbeiten werden Dienste getrennt neu gestartet, statt den gesamten Host unnötig zu unterbrechen.
Nur benötigte Ports werden von außen weitergeleitet. Interne Dienste erhalten keine direkte öffentliche Freigabe. HTTPS wird am Reverse Proxy erzwungen. Administrative Oberflächen bleiben auf das lokale Netz beschränkt. Updates, starke Kennwörter und getrennte Benutzerkonten sind Bestandteil des Betriebs.
Das Homelab stellt eine stabile praktische Lernumgebung bereit. Mehrere Dienste können getrennt betrieben, gesichert und gewartet werden. Besonders wertvoll ist die Möglichkeit, Fehler realistisch nachzustellen und Lösungen ohne künstliche Übungsumgebung zu erarbeiten.
Nur Aussagen, die aus der dokumentierten Umsetzung bzw. dem festgehaltenen Projektstand ableitbar sind.
VMs und LXC-Dienste können unabhängig betrieben und gewartet werden.
Reverse Proxy, DNS und TLS bilden die veröffentlichte Zugriffskette.
NAS-/Backup-Struktur und schrittweise Wartung sind Teil der Umgebung.
Virtualisierung löst nicht automatisch alle Probleme. Entscheidend sind klare Zuständigkeiten, saubere Netzwerkkonfiguration, verständliche Namen und dokumentierte Abhängigkeiten. Außerdem ist ein funktionierendes Backup wichtiger als eine möglichst große Zahl an Diensten.
Der Server wird weiterhin genutzt und schrittweise verbessert. Der Schwerpunkt liegt derzeit auf zuverlässigen Backups, planbarer Wartung, Performanceprüfung und einer klareren Dokumentation der Container- und Netzwerkstruktur.
Geplant sind konsequent getestete Wiederherstellungen, eine zentralere Überwachung wichtiger Dienste, eine sauber dokumentierte Update-Routine und eine bessere Trennung zwischen produktiven Diensten und Testumgebungen.
Alle Fallstudien und technischen Schwerpunkte im Überblick.
Ein allgemeines Beispiel für einen Client, der AdGuard Home als Resolver verwendet. Schrittweise ansehen oder die komplette Textversion darunter lesen.
Ein Endgerät sendet eine DNS-Anfrage an den Resolver, den es tatsächlich verwendet.
Die Systemkarte oben zeigt die Architektur. Der Lernmodus dokumentiert nachvollziehbare simulierte Ereignisse. Es werden keine Live-Informationen aus meinem Heimnetz geladen.
Wähle oben im SVG-Diagramm einen Knoten. Die Informationskarte erklärt seine Rolle und verlinkt zur passenden Projektdokumentation. Die Pfeile zeigen logische Beziehungen und keine detaillierte physische Netzverkabelung.
Zur interaktiven Topologie ↑Ein Client möchte eine Domain auflösen.
Ein vereinfachtes Beispiel: vom physischen Server bis zur Nextcloud-Anwendung. Keine Live-Demo, keine behauptete direkte Internetverbindung.
Der physische Server stellt Rechenleistung, Arbeitsspeicher und Datenträger bereit.
Nextcloud-Fallstudie lesenAusgangslage: Bei meinem Nextcloud-Container musste ich den verfügbaren Root-Dateisystemspeicher vergrößern.
Vorgehen: Vor der Erweiterung habe ich Sicherungen des Datenbank- und Containerstands erstellt und die Größe des Root-Dateisystems angepasst.
Ergebnis: Der Container erhielt mehr Speicherplatz. Die Erweiterung allein beweist keine erfolgreiche Wiederherstellung aus einem Backup.
Erkenntnis: Vor Änderungen an produktiven Daten zuerst den Sicherungsstand und die Auswirkungen auf den Speicher überprüfen.
Nextcloud-Fallstudie ansehenHerausforderung: Bei einem Netzwerkproblem lässt sich aus einem fehlgeschlagenen Webseitenaufruf die Fehlerursache nicht direkt ablesen.
Vorgehen: IP-Verbindung, DNS-Auflösung und Anwendungsebene werden als getrennte Prüfschritte behandelt. Diese Vorgehensweise wird im interaktiven DNS-Lernmodul gezeigt.
Nachweisgrenze: Dies ist meine dokumentierte Diagnosemethode, kein behaupteter konkreter Störungsfall.
Homelab und DNS-Modul öffnenVereinfachte Funktionsbeschreibung. Keine Veröffentlichung der internen Adressen, Freigaben, Firewallregeln oder Managementzugänge.